

- Kettner Edelmetalle
 Magazin
- News
- Banken
- PHP-Beben im Netz: Wenn die KI schneller hackt als jeder Mensch
07:41 Uhr
KI-generiertPHP-Beben im Netz: Wenn die KI schneller hackt als jeder Mensch
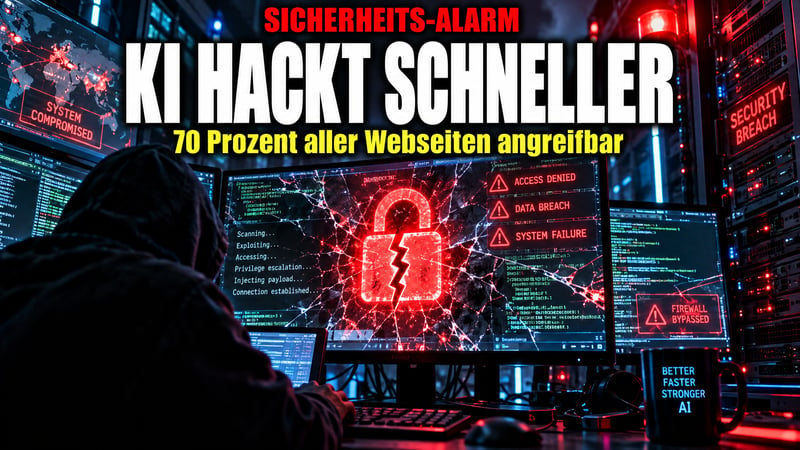
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken im Kern der Programmiersprache PHP öffentlich. Rund 70 Prozent aller gewöhnlichen Webseiten liefen damit auf angreifbarer Technik. Gefunden hat die Lücken eine Künstliche Intelligenz. Der Fall zeigt, wie stark KI das Kräfteverhältnis zwischen Hackern und Verteidigern im Internet verschiebt.
Alarmstufe Rot: 9,2 von 10 Punkten
Über die Schwachstellen, die inzwischen unter dem Namen „PHP2Shell“ bekannt sind, ließ sich Schadcode ausführen, ohne dass sich ein Angreifer vorher anmelden musste. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bewertete die Gefahr mit 9,2 von 10 möglichen Punkten. Das ist ein Wert, bei dem jedem Administrator der Kaffee kalt wird.
In Japan gingen zahlreiche bekannte Dienste vorsorglich vom Netz, noch bevor es überhaupt Korrekturen gab. Ministerpräsidentin Sanae Takaichi teilte die Warnung selbst auf X. In Deutschland riet das BSI den Betreibern per Mail und Feed, gefährdete Angebote notfalls abzuschalten. Mainz, Potsdam, Halberstadt, die Berliner Charité und die Hannoverschen Verkehrsbetriebe taten genau das.
Und Berlin? Der Bundesdigitalminister lobte das schnelle Eingreifen des BSI dem Bericht zufolge erst, als er danach gefragt wurde. Viele Bürger dürften sich bei einer Bedrohung dieser Größe mehr Präsenz von der Regierung wünschen. Ob Daten abgeflossen sind, ist noch offen. Medienberichten zufolge wurden in den ersten Tagen danach keine erfolgreichen Angriffe festgestellt.
Jahrelang übersehen, von der Maschine entdeckt
Die beiden Fehler steckten seit Jahren unbemerkt im PHP-Code. Laut BSI waren die Sicherheitsfirmen Wiz und Calif gemeinsam mit OpenAI maßgeblich an der Entdeckung beteiligt. OpenAI zufolge stieß Calif mit dem KI-Modell GPT-5.6 Sol auf eine der Lücken, Wiz habe unabhängig davon beide gefunden. Das Unternehmen bezeichnet den Fall selbst als eines der folgenreichsten Sicherheitsprobleme der jüngeren Vergangenheit.
Moderne KI-Systeme durchsuchen riesige Mengen Quellcode, erkennen verdächtige Stellen und entwickeln eigenständig Exploits, also Programme, die eine Lücke ausnutzen. Für Verteidiger wird die Zeit zum Reagieren damit sehr knapp. Nach Angaben der Universität Stuttgart vergehen heute nur noch Stunden oder wenige Tage, bis eine Lücke aktiv angegriffen wird. Im Jahr 2020 waren es im Schnitt noch sechs Wochen.
Der Hacker als Dirigent
Inzwischen erledigen KI-Agenten mit einem einzigen Auftrag die ganze Arbeit: Schwachstelle finden, eindringen, Rechte ausweiten, Daten suchen und stehlen. Wofür man früher einen gut ausgebildeten Spezialisten brauchte, das erledigt heute die Maschine. Ein einzelner Täter kann dabei mehrere Agenten gleichzeitig einsetzen.
Die Zahlen hinter der Bedrohung
- Täglich 119 neue Sicherheitslücken im letzten BSI-Berichtszeitraum, ein Plus von 24 Prozent
- Der DDoS-Index lag im September bei 135 und damit 35 Prozent über dem Durchschnitt von 2021
- 2025 wurde laut Cybersicherheitsmonitor jeder neunte Internetnutzer in Deutschland Opfer von Cyberkriminalität, 2024 war es noch jeder vierzehnte
- Ransomware-Fälle in Microsoft-Daten für Deutschland stiegen von Juni 2025 bis Juni 2026 von 59 auf 222
Es gibt auch eine gute Nachricht: Die Zahl neuer Schadprogramm-Varianten sank im Juni 2026 auf rund 7,42 Millionen, ein Jahr zuvor waren es 9,5 Millionen.
Die Schlüssel liegen in Kalifornien und Peking
Wer welche digitalen Waffen bekommt, entscheiden heute im Wesentlichen ein paar US-Konzerne. Anthropic gab sein Spitzenmodell „Claude Mythos“ im April 2026 nur über das Programm „Project Glasswing“ an ausgewählte Partner frei. Die Öffentlichkeit erhielt mit „Claude Fable“ eine Version mit Sperren. OpenAI nennt sein Programm inzwischen „Daybreak“. Am 27. August riefen OpenAI, Anthropic, Google und über 100 weitere Firmen gemeinsam zu einer Abwehroffensive auf.
Der Schwachpunkt sind frei herunterladbare Modelle wie das chinesische GLM-5.3. Wer es einmal auf dem Rechner hat, kann es ohne jede Kontrolle anpassen. Peking legte am 16. Oktober zwar einen Entwurf für KI-Exportbeschränkungen vor. Europa dagegen hat beim Thema digitale Souveränität erneut kaum etwas Eigenes vorzuweisen.
Ein Gedanke zum Schluss: Gold und Silber, die man physisch im eigenen Besitz hat, kann kein Hacker mit einem Mausklick stehlen. Als Beimischung in einem breit gestreuten Vermögen kann das gerade in solchen Zeiten eine sinnvolle Ergänzung sein.
Hinweis: Dieser Beitrag ist keine Anlageberatung. Jeder Leser sollte sich selbst informieren und trifft seine Anlageentscheidungen in eigener Verantwortung.
- Themen:
- #Banken
Kostenloses Live-Webinar
Der Great Reset fürs Geldsystem
Was sich bis 2029 an Ihrem Geld ändert und was Sie vorher tun können.
00Tage00Std.00Min.00Sek.
 PeterHahne
 ErnstWolff
 Dr.Brandenburg
 Prof. Dr.Polleit
 MichaelMross
 OutdoorChiemgau
Jetzt kostenlos Platz sichern100 % kostenlos · Live im Browser, keine Installation
- Kettner Edelmetalle News
- Finanzen
- Wirtschaft
- Politik
Wissenswertes zum Thema